极验还算简单,记录下过程
分析请求
初始页面
初始页面加载了一些js,发送了三个request
| reqeust | parame | response |
|---|---|---|
register-slide |
时间戳 | challenge、gt |
gettype.php |
gt、callback(也是时间戳) |
一些js路径、status |
get.php |
challenge、gt、w、callback |
c、s、status… |
点击按钮
| reqeust | parame | response |
|---|---|---|
ajax.php |
challenge、gt、w |
slide、status |
get.php |
gt、callback、type、callback |
bg、slice、fullbg(带缺口的背景图 滑块图 不带缺口背景图),c,challenge,gt,s… |
开始拖动
| reqeust | parame | response |
|---|---|---|
ajax.php |
challenge、gt、w、callback |
成功: success: 1、message: success、score、validate |
ajax.php |
challenge、gt、w、callback |
成功: success: 0、message: fail |
点击提交
| reqeust | parame | response |
|---|---|---|
demo/gt/validate-slide |
geetest_challenge、geetest_validate、geetest_seccode |
status、info |
PS: 前面的w置空也能请求成功,干最后一个w即可
调试
每次滑动滑对滑错都会发一个请求,跟栈进去打断点,一直跟会跟到w的定义处
PS:也可直接搜索特征码"\u0077"
w = h+u
u
- 先找
u(没有参数好弄一点) 打断点跟进,发现return了一个e->u=e-> 看e的定义
var e = new U()[$_CBFJN(392)](this[$_CBGAK(744)](t)) -> new U()["encrypt"](this["$_CCEc"](t))
PS:
typeof(t)=undefind,typeof(this[$_CBGAK(744)](t))=string提前看好变量类型 下面return避免出错- 我多次调试发现
t()断不住,后面多尝试了几次发现只有刷新页面第一次点击’点击…进行验证’才会断住,只刷新滑块不行
this["$_CCEc"](t) = Ot-> Ot=rt() -> rt()=t()+t()+t()+t() -> t()
t() = return (65536 * (1 + Math['random']()) | 0)['toString'](16)['substring'](1)
this[$_CBGAK(744)](t) = t()四次调用相加,改写替换即可
1 | function randomStr(){ |
new U()[‘encrypt’] 看到这个词大概猜是rsa
看U()这个类中的setPublic函数,可以找到公钥模数和公钥指数,得到公钥后我们可以自己复现对照一下看是否是标准rsa加密。
扣代码
这里选择扣代码, 因为我觉得扣代码比较简单🤭
h
1 | l = V[$_CAHJS(392)](gt[$_CAIAK(254)](o), r[$_CAIAK(744)]()) |
参数 l
r[$_CAIAK(744)]() = randomStr()l = V["encrypt"](gt["stringify"](o), randomStr())
手动解混淆后, 发现gt["stringify"]()跟JSON.stringify()作用一样,
也就是说要找到
- 参数
o - 加密方法
V["encrypt"]
参数 o
向上找几行即可找到o的定义处, 发现是个obj多打印几次看看哪些值有变化
4个参数发生变化userresponse、passtime、aa、rp
找四个参数即可
aa
aa = e,e又是function(t, e, n)传进来的,往上跟栈,e=l
l = n[$_DAAAU(985)][$_CJJJU(1075)](n[$_CJJJU(985)][$_CJJJU(1073)](), n[$_CJJJU(67)][$_CJJJU(1033)], n[$_DAAAU(67)][$_CJJJU(345)]);
解混淆l = n["$_CICO"]["$_BBED"](n["$_CICO"]["$_FD_"](), n["$_CJk"]["c"], n["$_CJk"]["s"])
大概就是一个函数传了三个参数
分别查看三个参数,发现后两个好像见过 (在分析请求中) 进行对比发现是同一个值c、s,所以找第一个参数即可
第一个参数是一个函数返回的 进入函数分析
第一行开始做事的地方
1 | var t = function(t) { |
打印this[$_BEGJO(359)]像是个轨迹值,包含16个数组的obj,在经过这个函数后返回了一个15个数组的obj
看到函数中做了一些运算,应该是对轨迹数组做了一些处理。
然后定义了三个空列表
1 | r = [] |
最后return了
1 | return new ct(t)[$_BEHAO(59)]( |
解混淆后
1 | return new ct(t)[$_BEHAO(59)](func(t){}(t)), |
new ct(t)[$_BEHAO(59)]() 创建了一个新对象,t是传给构造函数的参数, 调用该对象的$_BEHAO(59)方法,然后把传入了一个自执行函数,这个func把t做参数进行运算分别往三个空数组里push值,最后把返回三个数据的拼接值
改写加扣代码即可 传入轨迹组track
测试对不对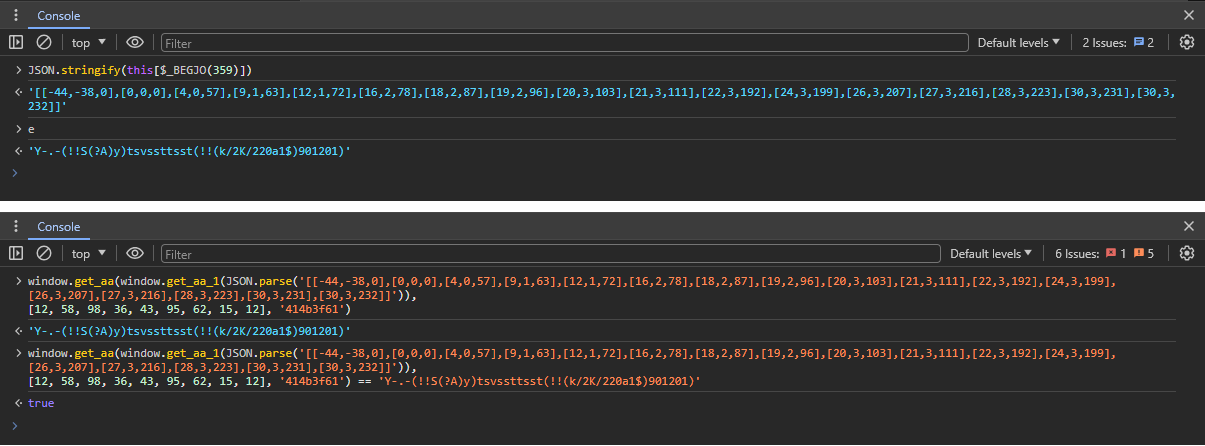
userresponse
userresponse = H(t, i["challenge")
i["challenge")就是我们请求/get.php?时候返回的challenget是通过function(t, e, n)传进来的 所以往上跟栈
在r[$_DAAAU(1051)](u, l, n[$_DAAAU(852)])调用了function(t, e, n)
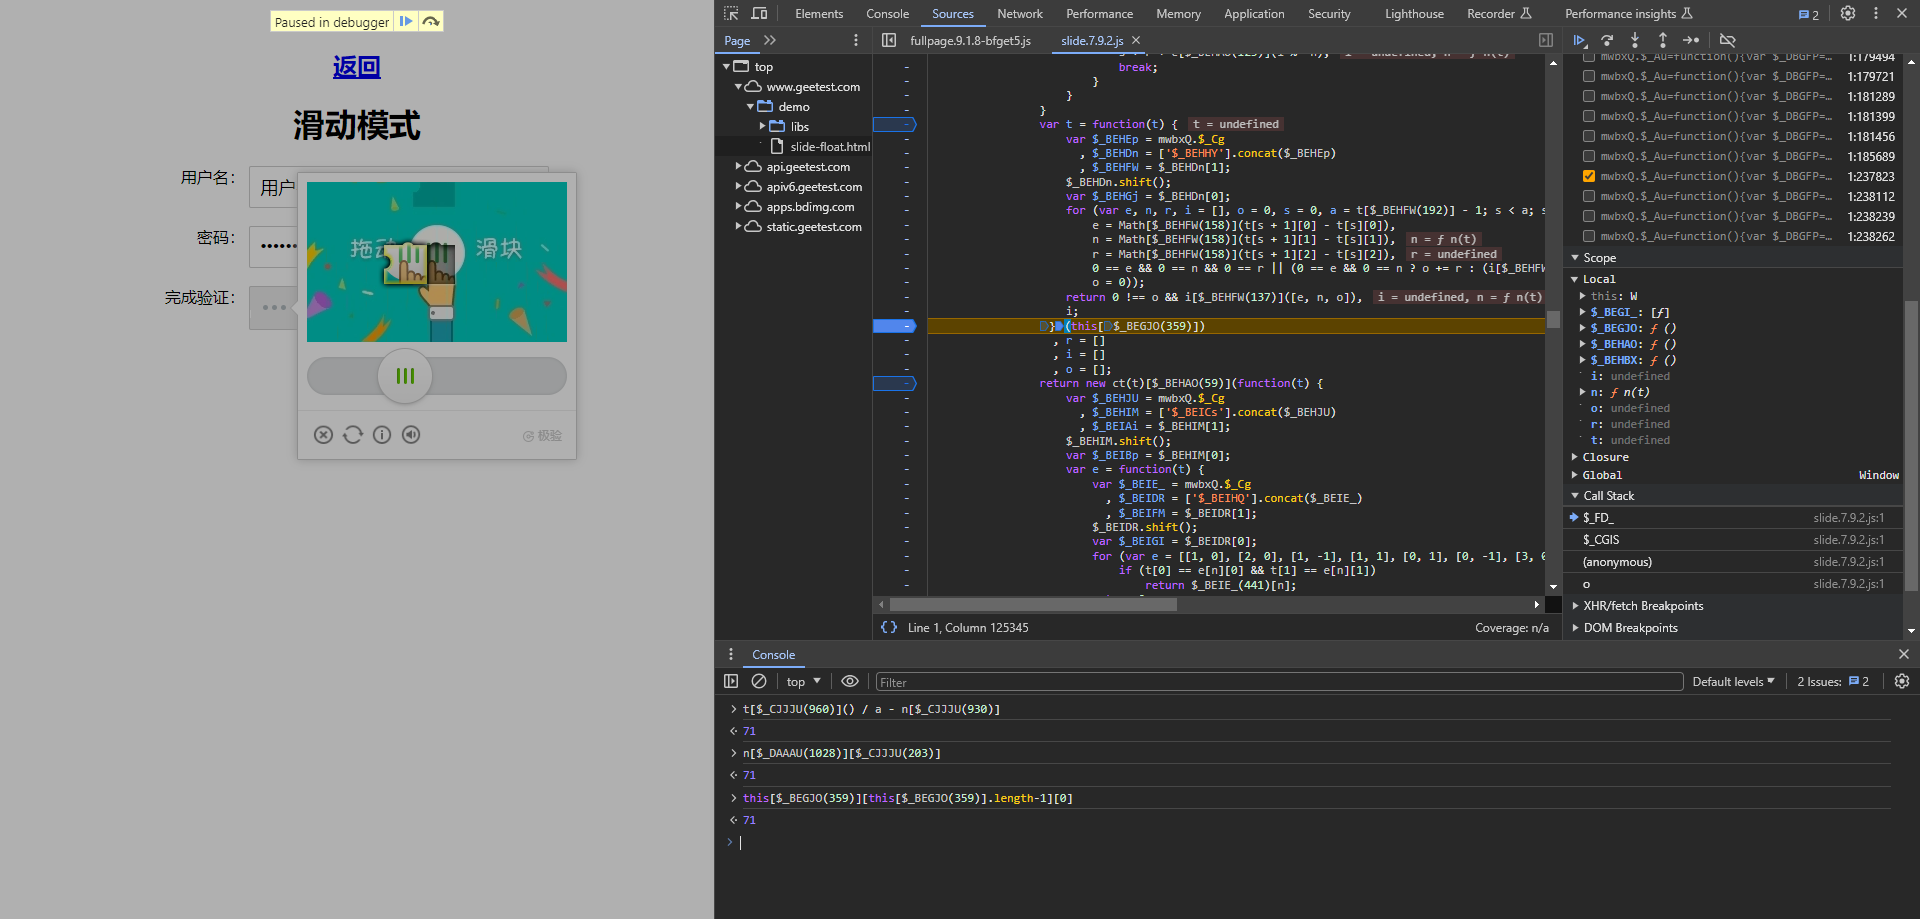
也就是说t=u=__ = e ? n[$_DAAAU(1028)][$_CJJJU(203)] : t[$_CJJJU(960)]() / a - n[$_CJJJU(930)]
解混淆_ = e ? n["lastPoint"]["x"] : t["$_BGCr"]() / a - n["$_CIAT"]e是undefind类型所以一定会等于后半段,但是多次测试,前后两个值相等
前面值字面像是最后一个x的位置的值调试对比看看![image]()
passtime
passtime = n,也是由function(t, e, n)传进来的,继续跟栈,
这里不着急往上跟, 分析一下userresponse用到了轨迹值,(x,y,z)是坐标跟时间,大胆猜测passtime会不会就是最后的z呢? 测试对比下. 还真是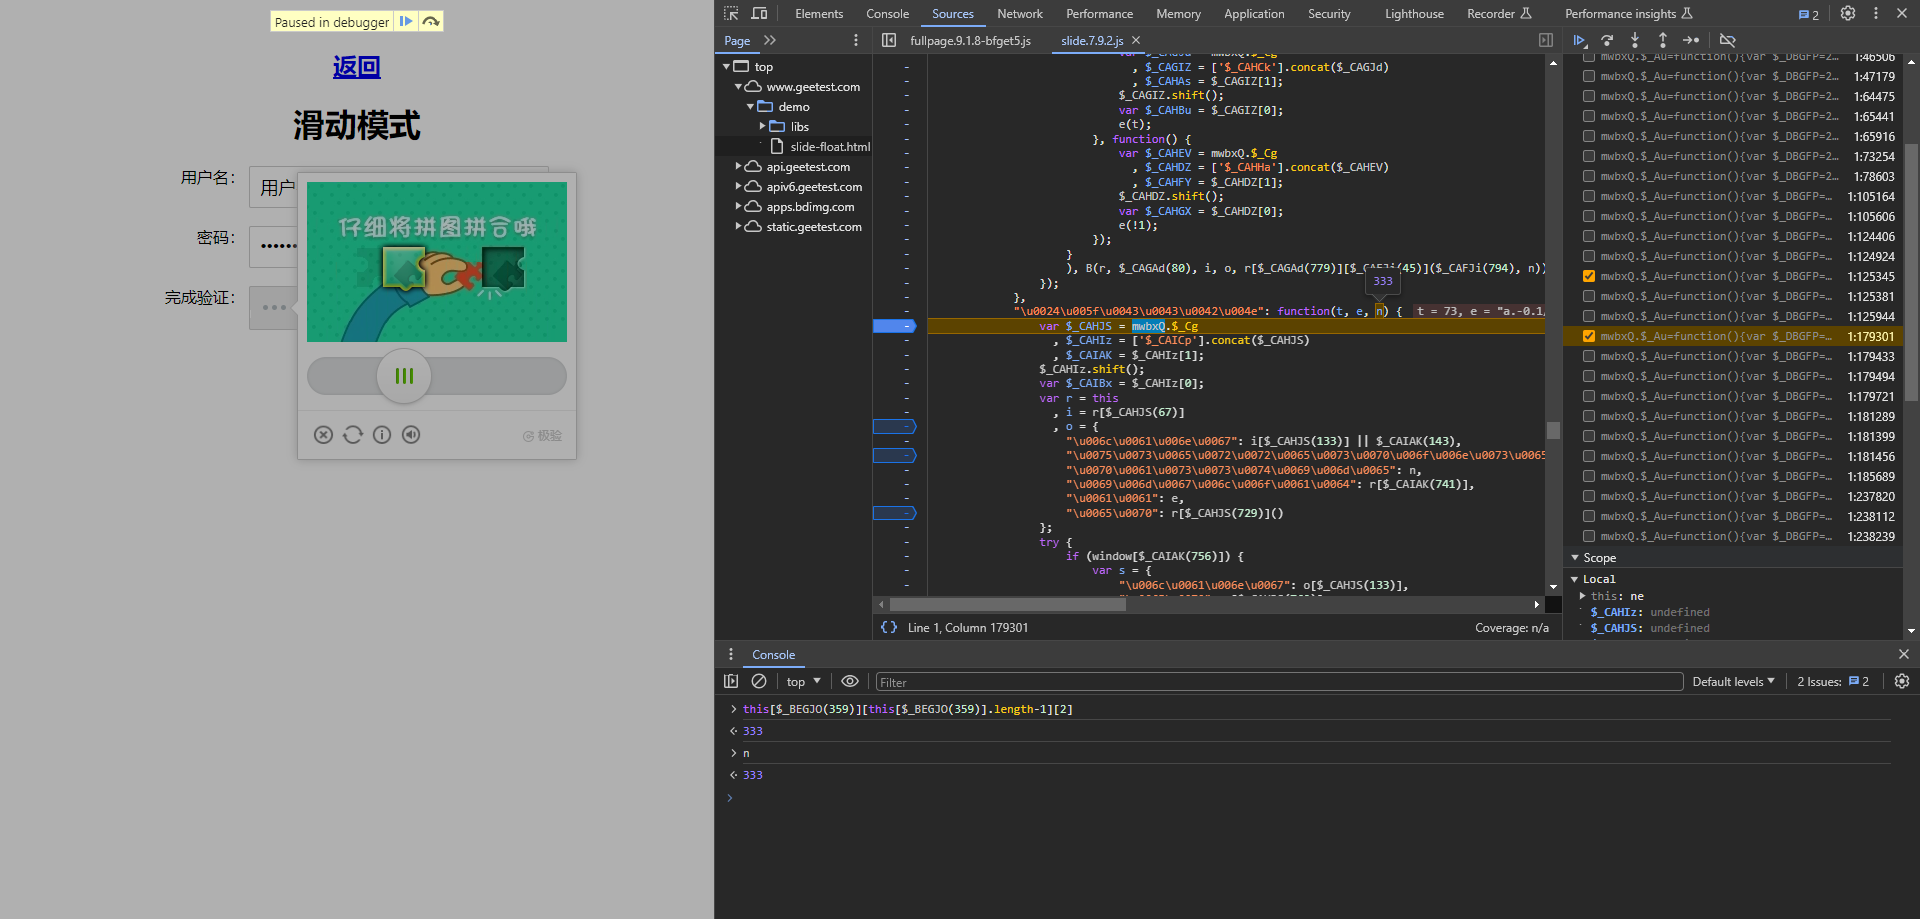
rp
o[$_CAIAK(793)] = X(i[$_CAIAK(122)] + i[$_CAIAK(134)][$_CAIAK(187)](0, 32) + o[$_CAHJS(725)])
解混淆o["rp"] = X(i["gt"] + i["challenge"]["slice"](0, 32) + o["passtime"])
比较简单传值即可
V["encrypt"]
把V扣下来就行
m[$_CAIAK(792)]
一样的把m方法扣下来即可
底图还原
小tips
这里有几个需要注意的点
- 需要用到的参数都是
get.php返回的,不能用前面的 - 16位随机值需要相同
测试
轨迹处打断点,拿参数本地生成w,再request测试
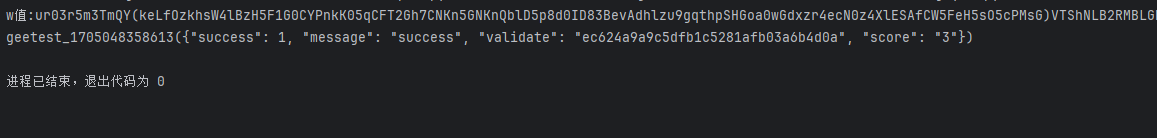
代码
代码过长只截取了自己改写的
1 | function get_o_aa(track, c, s) { |